Domain arbeitsbühne.eu kaufen?
Wir ziehen mit dem Projekt
arbeitsbühne.eu um.
Sind Sie am Kauf der Domain
arbeitsbühne.eu interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain arbeitsbühne.eu kaufen?
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
Wie funktioniert die Bedienung einer Arbeitsbühne? Welche Sicherheitsvorkehrungen sollte man bei der Verwendung einer Arbeitsbühne beachten?
Die Bedienung einer Arbeitsbühne erfolgt in der Regel über Steuerhebel oder Knöpfe, um die Höhe und Position der Plattform zu steuern. Es ist wichtig, vor der Benutzung einer Arbeitsbühne eine gründliche Einweisung zu erhalten und die Bedienungsanleitung zu lesen. Sicherheitsvorkehrungen umfassen das Tragen von Sicherheitsgurten, das Überprüfen der Stabilität des Untergrunds und das Vermeiden von Überlastung der Bühne. **


Ähnliche Suchbegriffe für URL-Optimierung
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
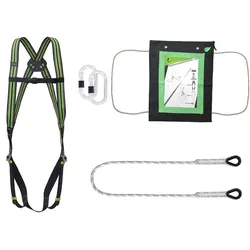
Absturzsicherung Arbeitsbühne-SetUmfassende Lösung für Sicherheit auf Hebebühne Das Absturzsicherung Arbeitsbühnen-Set von Kratos Safety® bietet eine umfassende Lösung für Arbeiten auf Hubarbeitsbühnen. Es enthält einen 2-Punkt-Auffanggurt für maximalen Schutz, eine 1,5 m langes Verbindungsseil, zwei Stahl-Karabiner mit Schraubverschluss für einfache Befestigung und eine praktische Jutetasche zur Aufbewahrung und Transport des Sets. Mit einem Gesamtgewicht von 1,50 kg ist dieses Set leicht und einfach zu handhaben, ohne Kompromisse bei der Sicherheit einzugehen. Besonderheiten Enthält Zweipunkt-Auffanggurt, 1,5 m Verbindungsmittel, 2 Stahl-Karabiner und Jutetasche Ideal für Arbeiten auf Hebebühnen Bietet maximalen Schutz und Flexibilität Leichtgewichtig mit einem Gesamtgewicht von 1,50 kg Einsatzbereites Set zur Anwendung Spezifikationen Normen: EN 361 EN 354 EN 36260,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert die Sicherung und Bedienung einer Arbeitsbühne? Wo kann man in Ihrer Stadt eine Arbeitsbühne mieten?
Die Sicherung und Bedienung einer Arbeitsbühne erfolgt durch das Anlegen von Sicherheitsgurten und das Bedienen der Steuerungselemente. In meiner Stadt kann man Arbeitsbühnen bei Baumaschinenverleihen, Baumärkten oder spezialisierten Vermietungsunternehmen mieten. **
-
Wie kann man sicher auf einer Arbeitsbühne arbeiten? Welche Sicherheitsvorkehrungen sollten bei der Verwendung einer Arbeitsbühne beachtet werden?
1. Vor Benutzung der Arbeitsbühne eine gründliche Sicherheitsprüfung durchführen. 2. Immer einen Sicherheitsgurt tragen und sich festhalten, um Stürze zu verhindern. 3. Anweisungen des Herstellers befolgen und regelmäßig Schulungen zur sicheren Nutzung besuchen. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Wie kann ich eine geeignete Arbeitsbühne für mein Bauvorhaben finden? Welche Sicherheitsvorkehrungen müssen beim Verleih einer Arbeitsbühne beachtet werden?
Um eine geeignete Arbeitsbühne zu finden, sollten Sie die Höhe, Tragfähigkeit und Art des Geländes berücksichtigen. Vergleichen Sie verschiedene Anbieter und wählen Sie eine Arbeitsbühne, die Ihren Anforderungen entspricht. Beim Verleih einer Arbeitsbühne müssen Sie sicherstellen, dass diese regelmäßig gewartet und geprüft wird. Stellen Sie sicher, dass alle Sicherheitsvorkehrungen eingehalten werden und dass die Bediener entsprechend geschult sind. Tragen Sie immer die vorgeschriebene Schutzausrüstung und beachten Sie die Sicherheitsanweisungen des Herstellers. **

Wie wird eine Arbeitsbühne sicher und effizient bedient?
1. Vor der Benutzung sollte die Arbeitsbühne auf mögliche Schäden überprüft werden. 2. Die Bedienung sollte geschult sein und alle Sicherheitsvorkehrungen beachten. 3. Während der Nutzung sollte die Arbeitsbühne regelmäßig gewartet und kontrolliert werden. **
"Wie funktioniert die Sicherung und Bedienung einer Arbeitsbühne?"
Die Sicherung einer Arbeitsbühne erfolgt durch das Anlegen von Sicherheitsgurten und das Einrasten der Geländer. Die Bedienung erfolgt über Steuerknöpfe oder -hebel, um die Höhe und Position der Bühne zu verstellen. Vor dem Gebrauch sollte die Arbeitsbühne auf eventuelle Mängel überprüft werden. **
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
Akkusatz 24V 225Ah – 4x 6V Traktionsbatterie für Hebebühne/Arbeitsbühne4x Traktionsbatterie Landport LP 105 6V 225Ah Deep Cycle Die Landport LP 105 6V 225Ah Deep Cycle Traktionsbatterie ist eine hochleistungsfähige Batterie, die speziell für den zyklischen Einsatz entwickelt wurde. Mit ihrer robusten Bauweise und der hohen Kapazität eignet sie sich hervorragend für Anwendungen in Elektrofahrzeugen, wie Golf Carts, Arbeitsmaschinen und anderen Fahrzeugen, die eine zuverlässige und langlebige Energiequelle benötigen. Baugleich zu: Trojan T-105, Trojan T-105 Plus, Crown CR 220 HD, Q-Batteries 6DC-225 Vorteile auf einen Blick: Hohe Kapazität: Mit einer Kapazität von 225 Ah (bei einer Entladung über 20 Stunden) bietet diese Batterie ausreichend Energie für längere Einsätze und regelmäßige Entladezyklen. Zyklische Nutzung: Entwickelt für den zyklischen Betrieb, bietet die Deep-Cycle-Technologie eine lange Lebensdauer und zuverlässige Leistung über viele Lade- und Entladezyklen. Langlebigkeit: Diese Batterie ist robust und widerstandsfähig gegen wiederholte Lade- und Entladevorgänge, was sie zu einer zuverlässigen Lösung für Elektrofahrzeuge und industrielle Anwendungen macht. Technische Daten: Spannung: 6V Kapazität: 225 Ah (20 Stunden Entladung) Länge: 260 mm Breite: 180 mm Höhe: 248 mm Gesamthöhe: 280 mm Anordnung: 2 Polklemmen: UTL (Universal Terminal Lugs) Anwendungsgebiete: Elektrofahrzeuge: Ideal für den Einsatz in Golf Carts, elektrischen Fahrzeugen und ähnlichen Anwendungen, die eine konstante und langanhaltende Energiequelle benötigen. Arbeitsmaschinen: Perfekt geeignet für den Einsatz in Hebebühnen, Reinigungsmaschinen und anderen zyklischen Anwendungen, die auf zuverlässige Energie angewiesen sind. Industrielle Anwendungen: Diese Batterie kann auch in industriellen Fahrzeugen oder anderen elektrischen Geräten verwendet werden, die von einer starken und langlebigen Energiequelle profitieren. Die Landport LP 105 6V 225Ah Deep Cycle Traktionsbatterie ist eine ausgezeichnete Wahl für alle, die auf zuverlässige Leistung und lange Lebensdauer angewiesen sind. Nutzen Sie die Vorteile dieser robusten und leistungsstarken Batterie für Ihre Elektrofahrzeuge und Anwendungen. Kompatible Alternative für gängige 6V-Traktionsbatterien und Deep-Cycle-Batterien Dieser 6V Traktionsakku eignet sich als leistungsstarke Alternative bzw. Ersatzbatterie für viele verbreitete Blei-Säure-Deep-Cycle-Batterien im Bereich Golfcart, Hebebühne, Reinigungsmaschine, Arbeitsbühne, Solaranwendung, Freizeitfahrzeug und industrielle Energieversorgung. Die Batterie kann als Ersatz für zahlreiche bekannte 6V Batterietypen mit ca. 225Ah bis 240Ah eingesetzt werden, sofern Spannung, Kapazität, Abmessungen, Anschlussart und Polanordnung zur vorhandenen Anwendung passen. Passende Alternative zu folgenden Batterietypen und Serien: Alternative zu Trojan T-105 Alternative zu Trojan T-125 Alternative zu Crown CR-220 HD Alternative zu Crown CR-225 Alternative zu Crown CR-235 Alternative zu Crown CR-240 HD Alternative zu Crown CR-245 Alternative zu US Battery US125 Alternative zu US Battery US125DT Alternative zu US Battery US145 Alternative zu US Battery US2200 Alternative zu US Battery 2200DT Alternative zu 6DC-225 6V 225Ah Alternative zu 6DC-240 6V 240Ah Diese 6 Volt Batterie ist besonders interessant für Anwender, die eine robuste Ersatzbatterie für bestehende Batteriesätze suchen. Häufig werden 6V Traktionsbatterien in Reihe geschaltet, zum Beispiel in 24V, 36V oder 48V Batteriesystemen. Dadurch eignet sich der Artikel ideal für den Austausch einzelner oder kompletter Batteriesätze in Golfwagen, Elektrofahrzeugen, Scheuersaugmaschinen, Hubarbeitsbühnen, Campingfahrzeugen, Solaranlagen und weiteren Deep-Cycle-Anwendungen. Bitte prüfen Sie vor dem Kauf die technischen Daten Ihrer bisherigen Batterie, insbesondere Spannung, Kapazität, Maße, Poltyp, Anschlussposition und Einbauhöhe. Die genannten Batterietypen dienen als Orientierung für die Suche nach einem passenden Ersatzakku. Entscheidend ist immer die technische Übereinstimmung mit Ihrem vorhandenen Batteriesystem.829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Absturzsicherung Arbeitsbühne-SetUmfassende Lösung für Sicherheit auf Hebebühne Das Absturzsicherung Arbeitsbühnen-Set von Kratos Safety® bietet eine umfassende Lösung für Arbeiten auf Hubarbeitsbühnen. Es enthält einen 2-Punkt-Auffanggurt für maximalen Schutz, eine 1,5 m langes Verbindungsseil, zwei Stahl-Karabiner mit Schraubverschluss für einfache Befestigung und eine praktische Jutetasche zur Aufbewahrung und Transport des Sets. Mit einem Gesamtgewicht von 1,50 kg ist dieses Set leicht und einfach zu handhaben, ohne Kompromisse bei der Sicherheit einzugehen. Besonderheiten Enthält Zweipunkt-Auffanggurt, 1,5 m Verbindungsmittel, 2 Stahl-Karabiner und Jutetasche Ideal für Arbeiten auf Hebebühnen Bietet maximalen Schutz und Flexibilität Leichtgewichtig mit einem Gesamtgewicht von 1,50 kg Einsatzbereites Set zur Anwendung Spezifikationen Normen: EN 361 EN 354 EN 36260,90 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
-
Wie funktioniert die Bedienung einer Arbeitsbühne? Welche Sicherheitsvorkehrungen sollte man bei der Verwendung einer Arbeitsbühne beachten?
Die Bedienung einer Arbeitsbühne erfolgt in der Regel über Steuerhebel oder Knöpfe, um die Höhe und Position der Plattform zu steuern. Es ist wichtig, vor der Benutzung einer Arbeitsbühne eine gründliche Einweisung zu erhalten und die Bedienungsanleitung zu lesen. Sicherheitsvorkehrungen umfassen das Tragen von Sicherheitsgurten, das Überprüfen der Stabilität des Untergrunds und das Vermeiden von Überlastung der Bühne. **
-
Wie funktioniert die Sicherung und Bedienung einer Arbeitsbühne? Wo kann man in Ihrer Stadt eine Arbeitsbühne mieten?
Die Sicherung und Bedienung einer Arbeitsbühne erfolgt durch das Anlegen von Sicherheitsgurten und das Bedienen der Steuerungselemente. In meiner Stadt kann man Arbeitsbühnen bei Baumaschinenverleihen, Baumärkten oder spezialisierten Vermietungsunternehmen mieten. **
-
Wie kann man sicher auf einer Arbeitsbühne arbeiten? Welche Sicherheitsvorkehrungen sollten bei der Verwendung einer Arbeitsbühne beachtet werden?
1. Vor Benutzung der Arbeitsbühne eine gründliche Sicherheitsprüfung durchführen. 2. Immer einen Sicherheitsgurt tragen und sich festhalten, um Stürze zu verhindern. 3. Anweisungen des Herstellers befolgen und regelmäßig Schulungen zur sicheren Nutzung besuchen. **
Ähnliche Suchbegriffe für URL-Optimierung
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
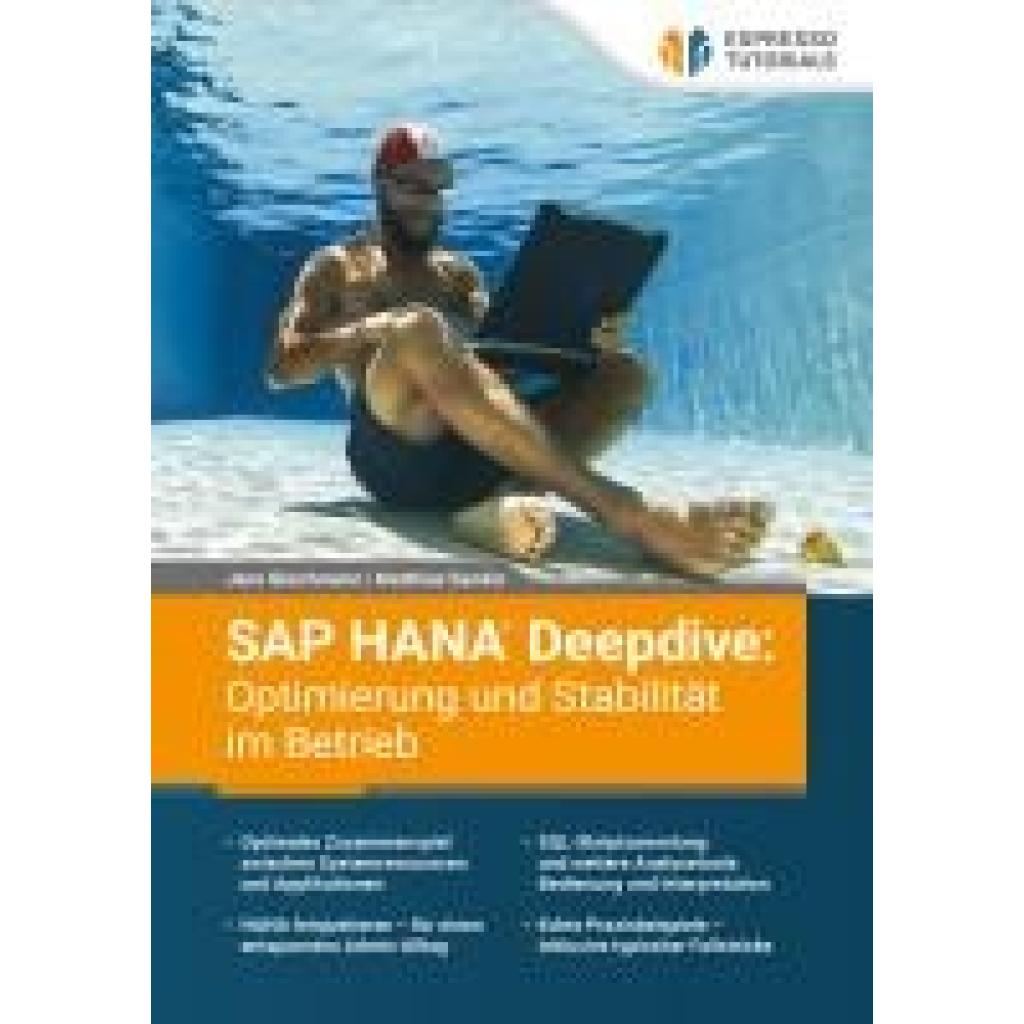
Gleichmann, Jens: SAP HANA Deepdive: Optimierung und Stabilität im BetriebSAP HANA Deepdive: Optimierung und Stabilität im Betrieb , Mit der HANA stellt die SAP dem Kunden eine höchst leistungsfähige Datenbank zur Verfügung. Allerdings ist es eine hohe Kunst für den Datenbankadministrator, dieses komplexe Konstrukt so zu steuern, dass sich bei optimal dimensionierter Hardware ein Maximum an Leistung aus ihm 'herauskitzeln' lässt und dabei größtmögliche Stabilität gewahrt bleibt. In diesem Fachbuch teilen zwei Spezialisten für HANA-Migrationen und HANA-Optimierung ihren jahrelangen Erfahrungsschatz und stellen so einen umfangreichen Werkzeugkasten zur Verfügung, der dem HANA-Verantwortlichen hilft, die Leistung 'seiner' Datenbank noch weiter zu verbessern. Sie lernen die SQL-Skriptsammlung als wichtiges Analysetool kennen, erfahren, wie Sie diese richtig interpretieren, tauchen ein in entscheidende Fakten zum Thema System Sizing und erhalten wertvolles Hintergrundwissen zur Datenbankwartung und zur Parametrisierung. Im Anschluss steigen Sie tief in das Thema Workload Management ein und erfahren, wie die HANA mit CPU-Ressourcen umgeht und wie sich daran zum Nutzen der Performance 'schrauben' lässt. Ebenso eingehend wird das Thema der Tabellen-Partitionierung behandelt und wie Sie diese Vorgehensweise optimal einsetzen. Weitere Themen sind der HANA Optimizer, Hints und Indizes. Nicht fehlen dürfen ein Kapitel zum Thema Troubleshooting sowie eine ausführliche Darstellung weiterer Analysetools, die Ihnen zur Verfügung stehen. Freuen Sie sich auf einen unterhaltsamen und spannenden Deepdive zum Thema SAP HANA! Optimales Zusammenspiel zwischen Systemressourcen und Applikationen HANA feinjustieren - für einen entspannten Admin-Alltag SQL-Skriptsammlung und weitere Analysetools: Bedienung und Interpretation Echte Praxisbeispiele - inklusive typischer Fallstricke , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20250407, Autoren: Gleichmann, Jens~Sander, Matthias, Seitenzahl/Blattzahl: 324, Keyword: Datenbankadministrator; HANA; Parametrisierung; Performance; SAP; Workload Management, Fachschema: SAP S/4HANA~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: HC/Anwendungs-Software, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 15, Gewicht: 532, Produktform: Kartoniert,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Wie kann ich eine geeignete Arbeitsbühne für mein Bauvorhaben finden? Welche Sicherheitsvorkehrungen müssen beim Verleih einer Arbeitsbühne beachtet werden?
Um eine geeignete Arbeitsbühne zu finden, sollten Sie die Höhe, Tragfähigkeit und Art des Geländes berücksichtigen. Vergleichen Sie verschiedene Anbieter und wählen Sie eine Arbeitsbühne, die Ihren Anforderungen entspricht. Beim Verleih einer Arbeitsbühne müssen Sie sicherstellen, dass diese regelmäßig gewartet und geprüft wird. Stellen Sie sicher, dass alle Sicherheitsvorkehrungen eingehalten werden und dass die Bediener entsprechend geschult sind. Tragen Sie immer die vorgeschriebene Schutzausrüstung und beachten Sie die Sicherheitsanweisungen des Herstellers. **
-
Wie wird eine Arbeitsbühne sicher und effizient bedient?
1. Vor der Benutzung sollte die Arbeitsbühne auf mögliche Schäden überprüft werden. 2. Die Bedienung sollte geschult sein und alle Sicherheitsvorkehrungen beachten. 3. Während der Nutzung sollte die Arbeitsbühne regelmäßig gewartet und kontrolliert werden. **
-
"Wie funktioniert die Sicherung und Bedienung einer Arbeitsbühne?"
Die Sicherung einer Arbeitsbühne erfolgt durch das Anlegen von Sicherheitsgurten und das Einrasten der Geländer. Die Bedienung erfolgt über Steuerknöpfe oder -hebel, um die Höhe und Position der Bühne zu verstellen. Vor dem Gebrauch sollte die Arbeitsbühne auf eventuelle Mängel überprüft werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.